SCADA、HMI、IoT被駭之後,現場壓力錶與溫度計會發生什麼事?工業儀表OT資安完整指南
發佈日期:2026年9月 | 分類:工業4.0 / OT資安 / 儀表選型 | 適讀對象:工程師、廠務主管、資訊安全負責人、設備採購決策者
凌晨兩點,值班工程師盯著HMI(人機介面)畫面,鍋爐壓力顯示3.2 bar,一切正常。但現場的機械式壓力錶,指針卻早已悄悄爬過6 bar的紅色警戒區——只是沒有人看到。這不是科幻小說的情節,而是全球工業控制系統(ICS/OT)資安事件中,一再重演的真實模式:當SCADA、HMI或IoT閘道器遭到入侵,畫面上的數字與現場的物理真相,可能已經分道揚鑣。
過去十年,「工業4.0」與「智慧製造」讓愈來愈多壓力錶、溫度計、液位計從純機械裝置,升級為具備4-20mA、HART、RS-485、Modbus,甚至直接聯網的智慧型傳送器。這帶來了即時監控、遠端診斷、預防性維護等巨大效益,但同時也把過去「實體隔離、無法遠端竄改」的現場儀表,拉進了網路攻擊的射程範圍。SCADA(監督控制與資料擷取系統)、HMI(人機介面)與IoT感測器,正是駭客入侵工業現場最常鎖定的三個節點。
本篇文章不談駭客攻擊的技術細節,而是站在廠務工程師與設備採購者的角度,完整拆解一個核心問題:當上層的監控系統被入侵、被癱瘓、或被竄改之後,現場那顆壓力錶、那支溫度計,究竟會發生什麼事?操作人員又該如何在數位系統失效的瞬間,仍然掌握現場真實的物理狀態? 昶特ATLANTIS深耕工業儀表製造31年,服務橫跨石化、能源、半導體、食品、電力等高風險產業,我們將結合國際公開的工控資安事件模式與現場儀表工程實務,為你建立一套完整的「資安韌性儀表架構」思維。
對台灣的製造業、石化業與公用事業而言,這個議題並非遙遠的國際新聞,而是與日俱增的現實考量。隨著愈來愈多工廠導入遠端監控平台、雲端儀表板與供應商遠端維護服務,廠內原本封閉的OT環境正快速與外部網路產生連結。與此同時,台灣關鍵基礎設施產業也面臨愈來愈嚴格的法規要求與客戶稽核壓力,「監控系統是否可信」正逐漸從單純的技術議題,演變為攸關營運持續性與法規遵循的管理議題。本文希望提供的,不是一份恐嚇讀者的風險清單,而是一套工程師與採購決策者都能立即上手、具體可執行的儀表配置思維框架。
第一章:SCADA、HMI、IoT與現場儀表的完整架構解析
要理解「駭客攻擊會對現場壓力錶造成什麼影響」,必須先看懂一套典型工業控制系統的資料流:從現場儀表感應到的物理量,如何一路往上傳遞到操作員眼前的畫面。這條路徑上的每一個環節,都是潛在的攻擊面。
1.1 什麼是SCADA?什麼是HMI?兩者差在哪?
SCADA(Supervisory Control and Data Acquisition,監督控制與資料擷取系統)是整個工廠或管線系統的「神經中樞」,負責彙整來自各分散現場(PLC、RTU)的數據、執行邏輯運算、發出控制指令,並將歷史數據存檔供分析與稽核使用。SCADA通常部署在中控室的伺服器上,管理範圍可以橫跨一整座工廠,甚至一條數百公里的天然氣管線。
HMI(Human-Machine Interface,人機介面)則是操作員實際看到、實際操作的那塊螢幕——可能是中控室裡的大型顯示牆,也可能是現場設備旁的觸控面板。HMI的角色是把SCADA或PLC的原始數據,轉譯成人類容易理解的圖形化儀表板、趨勢圖、警報清單。操作員做決策時,看的是HMI畫面,而不是直接盯著現場的物理儀表。這正是問題的核心:HMI呈現的是「數據的視覺化」,不是「物理現實本身」。一旦資料在傳輸或運算過程中被竄改,HMI畫面依然會「正常顯示」,只是顯示的是假象。
1.2 IoT感測器如何加入這場遊戲
近年工業物聯網(IIoT)浪潮,讓愈來愈多壓力、溫度、液位感測器直接搭載Wi-Fi、LoRa、NB-IoT或蜂巢式網路模組,跳過傳統的PLC/RTU階層,直接把數據送上雲端平台。這種架構的優點是佈線成本低、佈署速度快、適合分散式或偏遠場域(如管線沿線、水庫、太陽能場);但缺點也很明顯:每一顆聯網感測器,都是一個獨立的網路端點,都可能成為攻擊者進入整體系統的入口。許多IoT設備出廠時使用預設密碼、韌體更新機制薄弱,或直接曝露在公開網際網路上,資安等級往往落後於傳統經過層層閘道器保護的SCADA架構。
1.3 Purdue Model:理解OT網路分層的關鍵框架
國際自動化學會(ISA)與IEC 62443標準所採用的「Purdue Model(普渡模型)」,將工業控制網路劃分為多個層級,是理解攻擊路徑與防禦策略的基礎框架:
| 層級 | 名稱 | 典型設備 | 與壓力錶/溫度計的關係 |
|---|---|---|---|
| Level 0 | 實體製程層 | 現場儀表、感測器、致動器 | 壓力錶、溫度計、液位計實際安裝位置,量測真實物理量 |
| Level 1 | 基本控制層 | PLC、RTU、安全儀控系統(SIS) | 接收儀表4-20mA/HART訊號,執行連鎖保護邏輯 |
| Level 2 | 區域監督層 | HMI、SCADA伺服器 | 將儀表數據視覺化,供操作員監看與操作 |
| Level 3 | 製造營運層 | MES、歷史資料庫、排程系統 | 儲存長期趨勢數據,供品管與稽核分析 |
| Level 4/5 | 企業IT層 | ERP、辦公網路、雲端平台 | IoT雲端儀表板、遠端監控APP、跨廠區彙整報表 |
理論上,Level 0~1的現場層與Level 4~5的企業IT層應該有嚴格的網路隔離(防火牆、單向閘道器、非軍事區DMZ)。但現實中,為了遠端維護、雲端分析、供應商VPN連線等商業需求,愈來愈多工廠的分層邊界被打了各種「合理的洞」——這些洞,正是攻擊者最愛的入口。
1.4 壓力錶與溫度計在這套架構中的兩種角色
在現代工廠中,同一支壓力錶或溫度計,實際上可能扮演兩種完全不同的角色,資安風險也天差地遠:
| 角色類型 | 技術特徵 | 資安曝險 | 典型應用 |
|---|---|---|---|
| 純機械式現場儀表 | 指針式、雙金屬式,無任何電子訊號輸出 | 完全不連網,物理量直接由彈簧、波登管或雙金屬片驅動指針,無法被遠端竄改 | 現場巡檢確認、緊急狀況下的最後判讀依據 |
| 類比訊號傳送器 | 4-20mA輸出,透過類比線路連接PLC | 訊號本身難以遠端竄改,但PLC端邏輯若遭入侵,仍可能誤判或被覆寫 | 連續製程監控、自動連鎖保護 |
| 數位通訊智慧型儀表 | HART、RS-485 Modbus、Profibus等 | 具備讀寫參數能力,若通訊網路遭中間人攻擊,設定值可能被遠端竄改 | 遠端診斷、參數調校、預防性維護 |
| 直連雲端IoT儀表 | 內建Wi-Fi/蜂巢模組,直接上傳雲端 | 曝險面最大,等同於在OT環境中直接開一個對外連網的端點 | 分散式監測、遠端管理平台、行動裝置告警 |
這張表格點出一個關鍵事實:儀表的「智慧化程度」與「資安曝險程度」往往成正比。這不代表工廠應該放棄數位化、退回純機械時代——而是意味著,聰明的儀表架構設計,必須是「智慧監控」與「實體防線」並存的混合模式,而不是全有或全無的單一選擇。
1.5 IT資安與OT資安的本質差異
許多企業的資安團隊習慣用IT思維處理OT環境,卻忽略了兩者在優先順序上的根本差異:
| 面向 | IT資安(辦公網路) | OT資安(工業控制系統) |
|---|---|---|
| 最高優先原則 | 機密性(Confidentiality)優先 | 可用性與安全性(Availability & Safety)優先 |
| 系統更新頻率 | 定期修補、快速迭代 | 設備壽命長達15~30年,修補需嚴格測試,避免中斷產線 |
| 停機容忍度 | 可接受短暫重啟 | 非計畫性停機可能導致安全事故或鉅額損失 |
| 典型防禦手段 | 防毒軟體、EDR、零信任架構 | 網路分段、單向閘道、實體隔離、獨立安全儀控系統(SIS) |
| 最後一道防線 | 資料備份與復原 | 不連網的機械式現場儀表與人工操作程序 |
這正是本篇文章的核心論點:在IT資安的世界裡,最後防線是備份;但在OT的世界裡,最後防線往往是那顆掛在管線旁、指針正在轉動的實體壓力錶。接下來的章節,我們將具體拆解,當上層系統遭到入侵時,這條防線究竟如何被考驗。
1.6 台灣關鍵基礎設施資安法規與現場儀表的連動關係
台灣自2019年施行《資通安全管理法》以來,已將能源、水務、交通、金融、通訊、高科技園區、政府機關等八大領域列為「關鍵基礎設施」(CI, Critical Infrastructure),要求相關機構建立資安維護計畫、進行風險評估,並定期演練資安事件應變程序。雖然這部法規主要規範資通系統層面,但對於高度仰賴SCADA監控的公用事業(如自來水廠、電力調度中心、天然氣輸配系統)而言,法規精神已明確要求「即使資通系統遭入侵,也必須確保關鍵服務的持續運作能力」——這正是本文所強調「實體儀表作為資安韌性最後一環」的政策背景。
對於工程與廠務團隊而言,理解法規要求與現場儀表配置之間的連動,有助於在採購與稽核時提出正確的規格訴求。舉例來說,《資通安全管理法》要求公務機關與特定非公務機關於資安事件發生後進行「損害控管」與「持續運作」,若廠內缺乏不受網路影響的物理儀表讀值,操作單位在事件當下將難以證明製程仍在安全參數範圍內運作,這不僅是工程風險,更可能演變為法規遵循上的舉證困難。因此,愈來愈多台灣的公用事業與高科技製造業,開始將「現場儀表資安韌性盤點」納入年度資安演練的檢核項目之一。
工程實務提醒:法規遵循不等於資安防護本身,但完整的巡檢紀錄、儀表校正證明與人工比對數據,往往是企業在資安事件後向主管機關、保險公司或客戶說明「製程確實維持在安全範圍」的第一手證據。這也是昶特ATLANTIS在交付防爆與高精度儀表時,同步提供材質合格證與可追溯校正紀錄的原因之一。
第二章:當監控系統被駭,現場壓力錶與溫度計會發生的五種真實情境
國際上多起已公開揭露的工控資安事件,讓我們得以歸納出「上層系統遭入侵」對「現場物理量測」造成影響的幾種典型模式。以下情境皆基於公開資安研究與產業事件的一般性描述,聚焦於現象與後果,作為工程與採購決策的參考,而非任何攻擊操作的說明。
情境一:畫面正常,現場異常——資料竄改型攻擊
最經典也最危險的模式,是攻擊者取得HMI或SCADA的控制權後,刻意讓監控畫面持續顯示「一切正常」的假數據,同時對現場的實際製程參數進行操縱。操作員在數位介面上看到的溫度、壓力數字完全正常,渾然不覺現場的真實物理狀態早已偏離安全範圍。這種攻擊之所以特別危險,是因為它同時癱瘓了「偵測」與「應變」兩個環節——操作員甚至不知道自己需要應變。歷史上曾有國家級行動針對特定國家的核設施控制系統,透過類似手法讓監控人員長時間看不出異常,直到設備已經出現實質耗損。
⚠️ 對現場儀表的實際影響:如果現場沒有獨立於SCADA之外的實體壓力錶或溫度計可供人工比對,操作員將完全喪失「交叉驗證」的能力,只能被動相信螢幕上的數字——直到設備真的發出異音、冒煙,或警報器(如果連鎖保護系統獨立運作)響起。
情境二:安全連鎖系統遭鎖定——保護機制形同虛設
安全儀控系統(SIS, Safety Instrumented System)的功能,是在製程參數超過危險門檻時,自動觸發跳車、洩壓或緊急停機,是工廠最後一道自動化防線。2017年一起針對中東某石化廠安全系統的資安事件(該事件在資安界被廣泛研究與報導),顯示攻擊者具備入侵並意圖操縱安全儀控邏輯的技術能力,所幸該次事件因程式邏輯錯誤觸發廠區跳車,未造成實質災害,但已讓全球業界警覺:連「最後一道防線」的安全系統,都可能成為攻擊目標。
對現場壓力錶而言,這代表即使機械式儀表持續忠實反映真實壓力,如果與之連動的安全連鎖迴路遭到操縱,系統仍可能「明知超壓、卻不跳車」。這也是為什麼許多國際標準(如IEC 61511)要求安全儀控系統必須實體獨立於一般製程控制與監控網路之外。
情境三:遠端存取被濫用——參數在無人察覺下被改寫
2021年美國佛羅里達州一座小型自來水處理廠曾發生一起廣為人知的資安事件:攻擊者透過遠端存取工具進入操作系統,短暫將水中氫氧化鈉(俗稱鹼液)的添加濃度設定值大幅調高,所幸值班人員即時發現滑鼠游標異常移動,並立刻手動改回安全數值,事件才未演變成公共衛生危機。這起事件的關鍵教訓是:遠端維護存取雖然提升了效率,但若缺乏多因子認證與存取監控,也等於為攻擊者開了一道直通製程設定值的後門。
對溫度計與壓力錶的啟示:凡是可以被「遠端改寫設定值」的智慧型儀表或控制器(例如溫度控制器的PID設定、壓力開關的動作點),都應該搭配「本地端物理鎖定」或「獨立警報冗餘」機制,確保即使遠端設定被竄改,現場仍有一組不受網路影響的物理極限開關或機械式安全閥。
情境四:勒索軟體癱瘓IT/OT邊界——被迫的「安全停機」
2021年美國一條主要燃油管線遭勒索軟體攻擊,雖然攻擊本身僅入侵了公司的IT計費與行政系統,並未直接觸及管線本身的OT控制系統,但由於IT與OT系統高度整合、且營運單位無法確認攻擊是否已擴散至OT環境,最終選擇主動關閉整條管線數天,造成大範圍燃油供應中斷。這起事件說明了一個常被忽略的現象:就算現場儀表與控制邏輯完全沒有被駭客碰到,光是「IT系統癱瘓、無法確認OT是否安全」這件事本身,就足以迫使整座工廠停擺。
對於仰賴HMI/SCADA歷史數據做生產排程與品管記錄的工廠而言,一旦上層系統癱瘓,即便現場儀表都還在正常運作、指針依然精準轉動,企業也可能因為「看不到數據、記不了錄、開不了立可證明合規的報表」而被迫停產——這是一種間接但同樣昂貴的損失。
情境五:通訊阻斷型攻擊——HMI「失明」,現場「其實一切正常」
另一種常見模式並非竄改數據,而是單純讓通訊中斷(阻斷服務攻擊,或針對通訊閘道器的攻擊),導致HMI畫面上的數字停滯、變成灰色、或跳出「通訊逾時」的錯誤訊息。這種情況下,現場儀表本身其實仍在正常量測,只是「訊息傳不上去」。看似比資料竄改情境輕微,但如果操作員此時因為「螢幕失聯」而恐慌性緊急停機,反而可能造成不必要的生產中斷與設備熱應力衝擊(例如高溫爐窯的非計畫性急停)。
下表整理五種情境對「現場儀表可信度」與「建議因應方式」的對照:
| 攻擊情境 | 現場儀表實際狀態 | HMI畫面呈現 | 建議因應方向 |
|---|---|---|---|
| 資料竄改型 | 真實值已偏離安全範圍 | 顯示正常(假象) | 現場獨立機械式儀表巡檢比對 |
| 安全連鎖遭鎖定 | 真實值超標,儀表忠實反映 | 可能正常或警報被抑制 | SIS實體獨立於SCADA之外 |
| 遠端存取濫用 | 設定值被異常調整 | 依新設定值顯示(看似合理) | 本地物理鎖定+雙人覆核機制 |
| 勒索軟體癱瘓IT/OT邊界 | 大多正常,僅通訊或記錄受阻 | 系統無回應或無法存取 | 本地面板獨立顯示與紙本記錄SOP |
| 通訊阻斷型 | 正常,僅回傳中斷 | 畫面停滯或逾時 | 避免恐慌性操作,現場人工確認 |
綜觀這五種情境,可以歸納出一個共同結論:無論攻擊型態為何,「現場是否存在一組不依賴網路、可供人工直接讀取比對的物理儀表」,都是決定工廠能否安全度過資安事件的關鍵變數。這個結論看似簡單,卻是許多工廠在資安投資規劃時最容易忽略的一環——企業往往把預算集中投入在防火牆、入侵偵測系統等網路層防護,卻忽略了現場量測層本身,同樣需要獨立的韌性設計。這正是下一章要深入探討的重點。
情境延伸:為什麼「時間差」是OT資安事件中最致命的變數
比對上述五種情境,會發現一個共通的危險核心:從「攻擊發生」到「人員察覺異常」之間的時間差,往往才是真正決定損害規模的關鍵,而非攻擊本身的技術複雜度。以資料竄改型攻擊為例,若操作員每四小時才進行一次現場巡檢比對,理論上駭客有長達四小時的空窗期可以讓製程持續偏離安全範圍而不被發現;但若巡檢頻率提升為每小時一次,這個空窗期就會大幅縮短,即使攻擊本身無法被立即阻止,損害也能被壓縮在可控範圍內。這也是為什麼許多國際資安框架(如NIST SP 800-82工業控制系統資安指南)特別強調「偵測時間」(Time to Detect)與「應變時間」(Time to Respond)是評估OT資安韌性的兩項核心指標,而不只是單純追求「防止入侵」。
從儀表工程的角度來看,這代表現場巡檢制度的設計,本質上是在用「人工比對頻率」換取「風險空窗期長度」。對於高風險製程(如高壓反應釜、防爆區域儲槽),縮短巡檢週期、搭配獨立的機械式儀表快速目視判讀,是成本效益極高的風險緩解手段——遠比等待資安團隊完成鑑識調查來得即時。
常見迷思釐清:連網儀表一定比較危險嗎?
許多廠務主管在聽聞上述攻擊情境後,容易產生一個過度簡化的結論:「所有連網儀表都應該立刻拔線」。這其實是一種矯枉過正的反應。事實上,具備良好網路分段、存取控制與韌體管理的智慧型儀表,其資安風險可以被控制在極低水準,而其帶來的遠端診斷、預防性維護、能源優化等效益,往往遠大於單純為了規避風險而全面棄用數位化的機會成本。真正的關鍵不在於「連不連網」的二元選擇,而在於「哪些量測點屬於安全關鍵、必須保有不依賴網路的實體備援」,以及「哪些量測點屬於製程優化、可以放心享受數位化紅利」——這正是第三章要協助讀者建立的判斷架構。
第三章:風險盤點與儀表對策清單——如何建立「資安韌性」現場量測層
了解攻擊情境之後,下一步是把抽象的風險轉化成具體、可執行的儀表工程對策。這一章我們提供一套完整的盤點架構,協助廠務與資安團隊共同檢視現有的量測系統。這套架構的設計原則,並非要求企業在短時間內全面更換所有儀表,而是提供一套可以循序漸進、依風險優先順序逐步導入的評估工具,讓有限的預算與人力,能夠優先投入在真正影響安全與合規的關鍵點位上。
3.1 現場儀表資安韌性五大評估構面
| 評估構面 | 檢核問題 | 低韌性徵兆 | 高韌性作法 |
|---|---|---|---|
| 獨立性 | 關鍵量測點是否有不經過SCADA/HMI即可讀取的管道? | 所有讀值都必須透過同一套SCADA才能查看 | 關鍵點位並列安裝機械式指針錶/獨立LCD顯示 |
| 連鎖冗餘 | 安全連鎖是否與一般監控共用同一套網路與伺服器? | SIS與DCS/SCADA共用乙太網路交換器 | SIS實體獨立佈線,遵循IEC 61511分區原則 |
| 存取控制 | 遠端維護/雲端平台是否具備多因子驗證與紀錄? | 單一帳密、共用工程師帳號、無存取日誌 | MFA、最小權限、所有寫入操作留下時間戳記 |
| 資料驗證 | 是否有機制比對「上層顯示值」與「現場實際值」的一致性? | 從未進行過人工巡檢比對 | 定期巡檢紀錄搭配現場錶讀值,建立差異告警門檻 |
| 斷網續航 | 網路或伺服器全面失效時,現場能否維持基本可視性? | 全數位化、無任何本地顯示備援 | 關鍵迴路保留本地面板顯示或機械式指示 |
3.2 機械式與智慧型儀表的資安特性完整對照
許多工程師誤以為「數位化」等於「進步」、「類比」等於「落後」,但在資安韌性的脈絡下,兩者其實各有不可取代的價值,關鍵在於依照量測點的重要性做分層配置,而非全面二選一。
| 比較項目 | 機械式指針壓力錶/雙金屬溫度計 | 智慧型數位傳送器(HART/RS-485) |
|---|---|---|
| 資料竄改風險 | 幾乎為零(純物理機構驅動指針) | 存在(通訊層與韌體層皆可能遭入侵) |
| 遠端可視性 | 無,需現場人工讀取 | 優異,支援遠端監控與歷史趨勢 |
| 斷電/斷網續航 | 完全不受影響 | 斷電可能導致顯示中斷(除非有備援電源) |
| 診斷與預警能力 | 有限,僅能觀察指針位置 | 強大,支援自我診斷、趨勢分析、預防性維護 |
| 適合角色 | 最後一道人工比對防線、緊急備援讀值 | 日常監控主力、自動化連鎖控制、遠端診斷 |
| 建議部署原則 | 安全關鍵點位「必須」並列安裝 | 作為主要監控與自動化手段,搭配網路分段防護 |
✅ 昶特ATLANTIS的工程建議:對於鍋爐、反應器、高壓儲槽、防爆區域等安全關鍵點位,建議採用「雙軌並存」設計——智慧型傳送器負責日常監控、遠端診斷與自動化連鎖,同時在同一量測點並列安裝一顆機械式指針壓力錶或雙金屬溫度計,作為操作員巡檢時可直接目視比對的實體基準。這種配置的成本增加有限,卻能大幅提升整體系統在資安事件中的韌性。
3.3 通訊協定的資安考量:4-20mA、HART、RS-485怎麼選?
| 通訊方式 | 資安特性 | 建議應用情境 |
|---|---|---|
| 純4-20mA類比訊號 | 單向類比電流訊號,無法透過網路遠端寫入參數,抗干擾能力強 | 安全連鎖迴路、長距離傳輸、對資安要求極高的關鍵點位 |
| HART(疊加於4-20mA) | 保留類比訊號的同時具備數位參數讀寫能力,需注意存取權限管理 | 需要遠端診斷但仍要求主訊號穩定可靠的一般製程監控 |
| RS-485 Modbus | 多點匯流排通訊,若未加密或未做網路分段,理論上存在中間人攻擊風險 | 廠內集中監控、多點資料整合,建議搭配獨立VLAN |
| 無線/蜂巢式IoT | 曝險面最大,需仰賴傳輸加密、裝置憑證與雲端平台資安等級 | 分散式、偏遠場域監測,非安全關鍵之輔助性量測點 |
3.4 建立「資料完整性巡檢」制度
純硬體層面的防禦之外,管理制度同樣關鍵。建議工廠建立定期的「數位讀值 vs. 現場實體讀值」比對巡檢制度,將差異值記錄下來,一旦超過預先設定的合理誤差門檻(例如壓力差異超過量程的3%),即觸發人工複查與資安團隊通報流程。這套機制的價值在於:即使駭客成功竄改了HMI畫面,只要現場巡檢人員仍定期用實體儀表交叉比對,異常就有機會在造成實質損害前被攔截。
3.5 IEC 62443與儀表採購規格的對應關係
國際標準IEC 62443是目前工業控制系統資安領域最廣泛採用的框架,涵蓋從資產擁有者、系統整合商到設備製造商的完整責任分工。雖然多數壓力錶、溫度計本身屬於「Level 0現場設備」,不直接涉及網路通訊安全等級(SL)的評估,但在採購具備數位通訊功能的智慧型儀表時,建議在採購規格書中納入以下考量:
- 是否支援韌體簽章驗證,防止未經授權的韌體更新
- HART/Modbus通訊是否支援存取密碼或寫入保護功能
- 設備原廠是否提供已知漏洞的公開揭露與更新政策
- 是否可獨立於廠內主要乙太網路,以序列或隔離匯流排方式連接
3.6 建立量測點位風險分級表:一份可直接套用的盤點工具
要落實「雙軌並存」原則,第一步是為廠內所有量測點建立系統性的風險分級。以下提供昶特ATLANTIS應用工程團隊在實際輔導客戶時採用的簡化分級架構,供讀者作為內部盤點的起點:
| 風險等級 | 判斷標準 | 建議儀表策略 | 巡檢頻率建議 |
|---|---|---|---|
| 第一級:安全關鍵 | 涉及人身安全、易燃易爆、重大環境污染風險 | 智慧型傳送器+機械式儀表並列+SIS獨立佈線 | 每班次至少1次人工比對 |
| 第二級:製程重要 | 影響產品品質、良率或設備壽命,但非直接安全風險 | 智慧型傳送器為主,關鍵設備可選配機械式備援 | 每日1次人工巡檢 |
| 第三級:一般監測 | 輔助性監測,用於趨勢分析與能源管理 | 智慧型或IoT連網儀表皆可,著重成本效益 | 依例行保養排程 |
這套分級架構的價值在於,它讓資源投入變得有優先順序:不必也不應該為全廠所有量測點都配置雙重儀表,而是把有限的預算與人力,集中在真正攸關安全與合規的第一級點位上。第二、三級點位則可以放心採用具備適當網路防護的智慧型或IoT儀表,充分發揮數位化帶來的效益。
3.7 從「單點防禦」到「縱深防禦」:現場儀表資安的整體思維
資安領域常提到「縱深防禦」(Defense in Depth)概念——不依賴單一防線,而是在多個層級部署互補的防護措施,即使某一層失守,仍有下一層可以攔截風險。將這套思維套用到現場儀表架構,可以歸納出以下四層防禦:
- 第一層(網路層):網路分段、防火牆規則、單向閘道,盡可能阻止攻擊者從IT層滲透至OT層
- 第二層(通訊層):HART/Modbus寫入保護、存取密碼、韌體簽章驗證,降低通訊路徑被竄改的風險
- 第三層(邏輯層):安全儀控系統(SIS)實體獨立於一般監控網路,確保保護邏輯不受監控層事件影響
- 第四層(實體層):不連網的機械式儀表與人工巡檢比對制度,作為前三層全數失守時的最後真相來源
值得注意的是,這四層防禦並非各自獨立運作,而是環環相扣:網路層與通訊層的防護愈紮實,攻擊者愈難以觸及邏輯層與實體層;反之,即使前兩層被突破,只要邏輯層與實體層的獨立性設計得當,整體系統仍能維持基本的安全運作。這正是本文反覆強調「雙軌並存」而非「二選一」的根本原因——數位化的效率與機械式的韌性,在縱深防禦的架構下是互補而非對立的關係。
下一章,我們將具體介紹昶特ATLANTIS如何依據上述「雙軌並存」與「分層防禦」原則,協助客戶規劃兼顧智慧監控效益與資安韌性的儀表配置方案。
第四章:ATLANTIS推薦方案——兼顧智慧監控與實體防線的儀表配置
昶特ATLANTIS作為台灣31年工業儀表製造商,產品線橫跨純機械式指針錶、雙金屬溫度計,到具備HART通訊、防爆認證的智慧型壓力/溫度/液位傳送器。以下依照「監控主力」與「實體防線」兩種角色,分別介紹適合的產品配置方向,協助工程團隊建立分層防禦的量測架構。這樣的分類方式並非要求兩種角色的儀表必須來自不同廠牌或不同採購流程,恰恰相反,統一由同一家具備完整產品線的製造商供應,反而更有利於規格相容性管理、備品庫存整合,以及未來擴充或升級時的技術支援一致性。
4.1 監控主力:具備遠端診斷能力的智慧型傳送器
對於需要即時掌握製程趨勢、支援自動化連鎖控制的量測點,智慧型傳送器是效率與精度的核心。這類產品應搭配良好的網路分段設計(獨立VLAN、防火牆規則),將其資安曝險降至最低,同時發揮數位化帶來的預防性維護優勢。
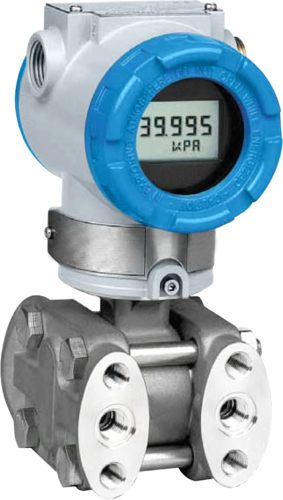
圖說:ATLANTIS SDPT-3100 HART智能型壓力傳送器——微處理器自動溫度補償,支援HART通訊與遠程診斷,適合關鍵製程的智慧監控主力。

圖說:ATLANTIS PTX-CC HART通訊防爆壓力傳送器——具備ATEX防爆認證,適合石化、能源等高風險區域的遠端監控需求,同時符合防爆安全規範。
4.2 實體防線:不連網的機械式現場基準儀表
正如第三章所強調,安全關鍵點位建議並列安裝不依賴任何網路或電力的機械式儀表,作為操作員巡檢與緊急狀況下唯一可信賴的物理基準。這類儀表的價值不在於功能多寡,而在於「絕對的可靠與不可竄改性」。
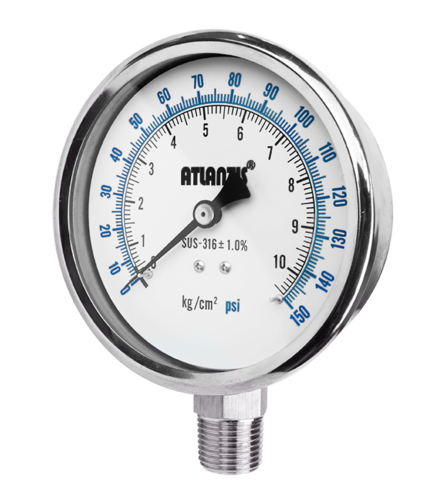
圖說:ATLANTIS SUS 全不鏽鋼壓力錶——純機械式指針結構,無任何電子訊號輸出,是資安事件發生時最不受影響的物理讀值來源,建議於關鍵管線與儲槽並列安裝。
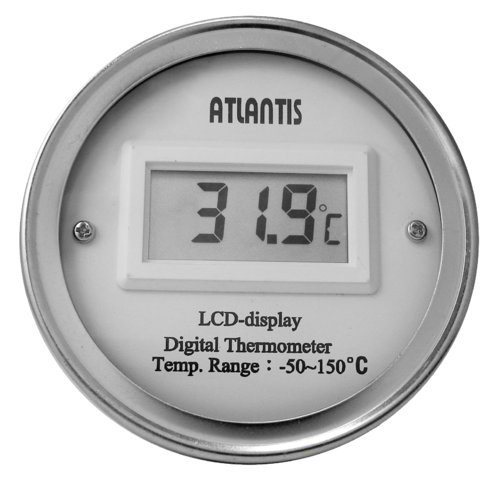
圖說:ATLANTIS DTG-D 數位雙金屬溫度計——本地端LCD顯示搭配數據記錄功能,即使通訊網路中斷,現場人員仍可直接讀取當前與歷史溫度數據。
4.3 安全連鎖層:獨立於SCADA的防爆壓力開關
安全儀控迴路建議採用具備防爆認證、動作點穩定的機械式或獨立電子式壓力開關,並確保其接點迴路實體獨立於一般監控網路之外,避免與SCADA共用同一套通訊基礎設施。

圖說:ATLANTIS DPS-ED3.0 防爆電子壓力開關——通過ATEX II 2G Ex db防爆認證,適合石化廠危險區域的獨立安全連鎖應用,動作點穩定可靠。
4.4 高溫與精密量測:確保基準數據不失真
對於需要極高精度與穩定性的溫度監測點(如熱處理爐、鍋爐系統),白金電阻溫度計(RTD)提供業界頂級的長期穩定性,是建立「基準比對」數據來源的理想選擇。
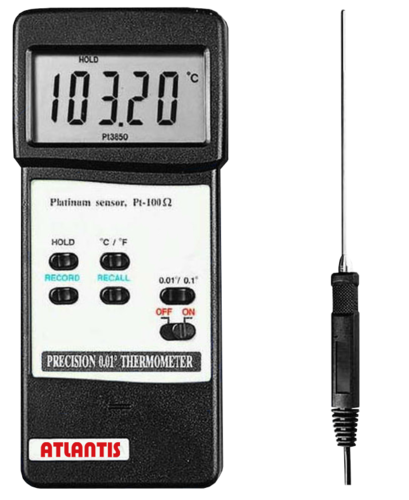
圖說:ATLANTIS RTD-907A 白金電阻溫度計——工業級Pt100/Pt1000感測元件,精度等級A級,長期穩定性業界領先,適合作為關鍵溫度點的獨立基準量測。
4.5 「雙軌並存」配置建議總表
| 應用場域 | 監控主力(智慧型) | 實體防線(機械式/獨立式) | 配置重點 |
|---|---|---|---|
| 石化廠高壓反應器 | PTX-CC HART防爆壓力傳送器 | SUS全不鏽鋼壓力錶 | 兩者並列於同一取壓點,定期比對讀值 |
| 鍋爐房蒸汽系統 | AT-PT186智慧型壓力溫度複合傳送器 | RTD-907A白金電阻溫度計 + 機械式壓力錶 | SIS迴路實體獨立於監控網路 |
| 天然氣管線 | DPTX防爆差壓傳送器 | 現場機械式差壓計 | 沿線分散巡檢點,建立差異告警門檻 |
| 危險區域安全連鎖 | —(監控用途以外不建議聯網) | DPS-ED3.0防爆電子壓力開關 | 接點迴路獨立佈線,不共用一般乙太網路 |
| 食品/製藥製程 | SDPT-3100 HART智能型壓力傳送器 | 衛生型機械式壓力錶 | 兼顧法規可追溯性與現場人工核可 |
這套「雙軌並存」的思維,正是昶特ATLANTIS 31年來服務石化、能源、半導體、食品等高風險產業客戶所累積的核心工程哲學:智慧化不必然與資安風險成正比,只要架構設計得宜,數位效益與實體韌性可以同時兼顧。完整產品規格與選型建議,歡迎參考昶特工業儀表完整產品目錄,或直接聯繫我們的應用工程團隊進行客製化規劃。
4.6 採購規格書中應納入的資安韌性檢核項目
當工程與採購團隊在撰寫儀表採購規格書時,除了傳統的量程、精度、材質與認證要求外,建議額外納入以下與資安韌性相關的檢核項目,協助在源頭就把好關:
| 檢核類別 | 建議規格書條款 | 目的 |
|---|---|---|
| 實體備援 | 安全關鍵點位是否要求並列安裝機械式儀表 | 確保斷網時仍有可信賴讀值來源 |
| 通訊防護 | HART/Modbus是否要求具備寫入密碼保護功能 | 防止未授權遠端改寫設定值 |
| 韌體治理 | 原廠是否提供韌體更新紀錄與已知漏洞公開揭露政策 | 降低老舊韌體被已知漏洞利用的風險 |
| 網路架構 | 是否可獨立於主要乙太網路,以序列或隔離匯流排連接 | 方便後續落實網路分段防護 |
| 校正與追溯 | 是否提供材質合格證與可追溯校正紀錄 | 作為資安事件鑑識與法規稽核佐證 |
| 供應商支援 | 是否提供在地化技術支援與緊急備品調度能力 | 縮短資安事件後的設備更換與復原時間 |
將這些條款明確寫入採購規格書,不僅能讓供應商在報價階段就清楚了解需求,也能避免日後因「規格模糊」而導致驗收爭議。昶特ATLANTIS提供採購規格產生器等線上工具,協助工程團隊快速產出符合上述檢核項目的完整規格書。
第五章:產業別儀表資安配置指南——石化、半導體、食品製藥、電力、水處理
不同產業的製程特性、法規要求與風險容忍度差異極大,「雙軌並存」的具體配置方式也應因地制宜。這一章我們針對五個高風險產業,分別說明其OT資安曝險特徵與建議的儀表配置策略,協助工程團隊快速對照自身產業的參考架構。
5.1 石化與化工產業:防爆與連鎖保護並重
石化廠的製程往往涉及高壓、高溫與易燃易爆介質,一旦安全連鎖系統遭到干擾,後果可能是火災、爆炸等重大工安事故。此類產業的OT資安曝險特徵,在於製程控制網路與安全儀控系統經常因歷史沿革而共用部分基礎設施,且現場存在大量老舊的類比儀表,難以支援現代化的存取控制機制。
| 風險重點 | 建議配置 |
|---|---|
| 高壓反應釜壓力監測 | PTX-CC HART防爆壓力傳送器 + SUS全不鏽鋼壓力錶並列 |
| 危險區域安全連鎖 | DPS-ED3.0防爆電子壓力開關,接點迴路實體獨立於SCADA |
| 管線與儲槽液位 | LPTX-400S分離式防爆液位傳送器,搭配機械式液位計視窗 |
5.2 半導體與精密製造:微壓監控與潔淨室完整性
半導體廠對於無塵室正壓、製程氣體壓力的監控精度要求極高,任何壓力波動都可能導致晶圓良率下降。此類產業的資安考量除了傳統的資料竄改風險外,更需留意「監控中斷」本身對生產連續性的衝擊——一旦壓力監控系統失效,即使實際壓力仍在安全範圍,廠方也可能因無法即時驗證而被迫暫停關鍵製程。
| 風險重點 | 建議配置 |
|---|---|
| 無塵室正壓維持 | DMPG-X022數位微差壓錶為監控主力,搭配本地LCD獨立顯示不斷網 |
| 製程氣體高精度壓力 | DPG-X3.0系列數位壓力錶,建議雙迴路備援設計 |
| 製程溫度精密監控 | RTD-907A白金電阻溫度計,長期穩定性確保基準數據不失真 |
5.3 食品與製藥產業:法規可追溯性與衛生合規
食品與製藥產業受GMP、FDA、CIP/SIP等法規嚴格規範,製程數據的完整性與可追溯性本身即為法規遵循的核心要求。若監控系統遭竄改導致殺菌、滅菌等關鍵工序的溫度壓力紀錄失真,除了產品安全疑慮,更可能引發法規稽核與產品回收的重大商業風險。
| 風險重點 | 建議配置 |
|---|---|
| 殺菌工序壓力溫度 | SDPT-3100 HART智能型壓力傳送器 + 衛生型機械式壓力錶 |
| 配料罐液位監測 | PGL6衛生型液位玻璃管,食品級不銹鋼連接件無需依賴電子系統 |
| 冷鏈溫度監控 | DHT-SD數位溫濕度感測器,搭配本地端數據記錄功能 |
5.4 電力與能源產業:關鍵基礎設施的最高規格防禦
電力系統屬於國家關鍵基礎設施,其SCADA系統(有時稱為EMS能源管理系統)一旦遭到大規模入侵,影響範圍可能是區域性甚至全國性的電力中斷。此類產業通常已具備較成熟的資安治理架構,但仍應留意現場儀表層級的實體備援是否與資安投資同步提升。
| 風險重點 | 建議配置 |
|---|---|
| 開關設備SF6氣體監測 | SF6-DS全不鏽鋼密度開關,獨立於通訊網路之外的機械式警報 |
| 變壓器油溫監控 | 雙金屬溫度計並列智慧型溫度傳送器,確保斷網時仍可目視判讀 |
| 鍋爐蒸汽系統 | AT-PT186智慧型複合傳送器 + RTD-907A白金電阻溫度計基準比對 |
5.5 自來水與污水處理:公共衛生風險的直接連動
如本文第二章佛羅里達州案例所示,水處理系統一旦遭到參數竄改(例如加藥濃度異常調整),影響的不只是設備損壞,而是直接的公共衛生安全。此類產業往往因預算有限,儀表數位化程度參差不齊,更需要優先確保加藥、加氯等關鍵控制點具備物理極限保護機制。
| 風險重點 | 建議配置 |
|---|---|
| 加藥泵控制迴路 | 本地端物理鎖定+獨立警報冗餘,避免遠端設定值被無限制調整 |
| 清水池/污水池液位 | LPT-480RS液位傳送器 + 機械式浮子液位開關雙重保護 |
| 配水管網壓力監測 | 沿線分散式壓力錶巡檢點,建立差異告警門檻 |
✅ 跨產業共同原則:無論產業別為何,「安全關鍵點位保留不連網物理備援」與「安全連鎖系統獨立於一般監控網路」這兩項原則具有普遍適用性。昶特ATLANTIS應用工程團隊可依據貴廠實際製程特性,提供客製化的產業別配置建議與快速報價服務。
第六章:真實案例研究——某化工廠SCADA遭勒索軟體癱瘓的72小時
(以下案例已將客戶身分完全匿名化處理,數據為實際導入前後的量化成效示意,供產業參考。)
6.1 案例背景
北台灣一座中型特用化學品工廠,廠內設有多座反應釜與儲槽,原先的監控架構高度仰賴中控室SCADA系統,操作員習慣完全依賴HMI畫面進行日常巡查與異常判斷,現場僅有極少數關鍵點位裝有機械式儀表作為法規要求的備援讀值。該廠日均產能約120噸,全廠共有超過80個壓力與溫度監控點位。
6.2 遭遇的問題
某次例行系統更新期間,廠內辦公網路遭勒索軟體入侵,雖然攻擊未直接觸及OT控制邏輯,但由於IT與OT網路存在多處未妥善隔離的連接點,資安團隊在無法百分之百排除OT系統遭滲透的疑慮下,決定暫時關閉整套SCADA監控系統以進行鑑識調查。這導致:
- 中控室HMI畫面全面黑屏,操作員無法透過原有介面掌握任何製程參數
- 歷史數據記錄中斷,影響品管報表與法規稽核所需的連續數據
- 由於現場機械式備援儀表數量不足、且操作員平時缺乏「純人工巡檢」的實務訓練,初期應變一度陷入混亂
- 部分反應釜因無法確認即時壓力狀態,廠方基於安全考量選擇保守性降載或暫停進料
6.3 解決方案:分階段建立資安韌性儀表架構
事件平息後,該廠與昶特ATLANTIS應用工程團隊合作,展開為期三個月的分階段改善計畫:
| 階段 | 執行內容 | 導入重點 |
|---|---|---|
| 第一階段(基礎) | 盤點全廠80個監控點位,依風險等級分類 | 識別15個「安全關鍵」與25個「製程重要」點位 |
| 第二階段(進階) | 安全關鍵點位並列安裝機械式壓力錶/雙金屬溫度計 | 導入SUS全不鏽鋼壓力錶與DTG-D數位雙金屬溫度計共32支 |
| 第三階段(智慧化) | 製程重要點位升級為HART智慧型傳送器並落實網路分段 | SDPT-3100與PTX-CC取代部分老舊類比儀表,並將SIS迴路自SCADA網路實體切離 |
同時,該廠建立了「每班次人工巡檢比對表」制度,要求操作員每四小時記錄一次關鍵點位的機械式儀表讀值,並與系統歷史數據進行交叉核對,一旦發現差異超過門檻立即通報。
6.4 成效數據(導入六個月後)
| 指標 | 導入前 | 導入後 | 改善幅度 |
|---|---|---|---|
| 系統異常時的現場可視性 | 完全依賴SCADA,斷線即失明 | 15個關鍵點位保有獨立實體讀值 | 關鍵點位可視性100%保留 |
| 資安演練應變時間 | 平均45分鐘(人員需摸索應變流程) | 平均8分鐘(有明確SOP與備援讀值) | ↓ 82% |
| 非計畫性保守降載事件 | 資安事件期間發生3次 | 後續類似演練中0次 | ↓ 100% |
| 年度儀表相關維護成本 | 集中於單一廠牌,備品調度慢 | 標準化備品庫存,緊急調度<4小時 | 備品應變時間大幅縮短 |
6.5 第二案例:某食品廠IoT溫濕度感測器遭外部掃描入侵事件
(本案例同樣經過完全匿名化處理,供讀者理解IoT感測器曝險的實際樣態。)
中部一座中型冷凍食品加工廠,為了提升冷鏈管理效率,於各冷藏庫與運輸車輛加裝了一批直連雲端平台的IoT溫濕度感測器,透過廠內既有Wi-Fi網路將數據即時上傳至供應商提供的雲端儀表板,供品管人員以手機APP隨時查看。導入初期確實大幅提升了異常告警的即時性,但廠內資安團隊在一次例行網路弱點掃描中發現,其中數台感測器仍使用出廠預設密碼,且韌體版本已超過兩年未更新,存在已知的公開漏洞。
雖然該廠並未證實這些感測器曾遭實際入侵,但弱點掃描結果足以說明:這些直接暴露在廠內Wi-Fi網路上的感測器,等同於在原本相對封閉的冷鏈監控環境中,開了一整排未上鎖的後門。若遭到惡意掃描並利用,攻擊者理論上可能竄改溫度告警門檻,讓冷藏庫實際溫度已經異常上升卻不觸發告警,對於生鮮與冷凍食品而言,這可能導致食品安全風險而不自知。
| 改善項目 | 改善前 | 改善後 |
|---|---|---|
| 感測器網路位置 | 與辦公網路、訪客Wi-Fi同一網段 | 獨立VLAN,僅允許連接指定雲端平台位址 |
| 密碼與存取控制 | 多數維持出廠預設密碼 | 全面更換強密碼,並啟用平台端多因子驗證 |
| 本地端備援 | 完全依賴雲端平台顯示,無本地備援 | 關鍵冷藏庫加裝DTG-D數位雙金屬溫度計本地顯示 |
| 韌體管理 | 從未更新,版本落後超過兩年 | 建立季度韌體更新排程與弱點掃描制度 |
這起事件雖未造成實質損害,卻是一次極具價值的「近失事件」(Near Miss)教訓。該廠品管主管事後坦言:「我們一開始把IoT感測器當成純粹的效率工具,完全沒有意識到它同時也是一個對外開放的網路端點。」導入獨立VLAN與本地端備援顯示後,該廠冷藏庫溫度異常的平均發現時間從原本仰賴雲端告警的「不確定」(曾發生告警延遲超過2小時的案例),縮短為現場人員巡檢時「立即可見」,大幅降低了食品安全風險的不確定性。
6.6 關鍵學習
這起案例最重要的啟示,並非「SCADA不安全所以不該用」,而是「監控系統」與「量測真相」必須被視為兩個獨立的系統來設計。該廠原本的問題不在於是否採用數位化監控,而在於過度依賴單一數位管道,缺乏獨立於網路之外的實體備援與人工操作紀律。透過分層配置機械式與智慧型儀表,並搭配明確的巡檢比對制度,工廠得以在往後類似的資安事件中,將「監控系統失效」與「生產安全」這兩件事情脫鉤處理。第二個案例則進一步說明,即使是看似低風險的輔助性IoT感測器,若缺乏基本的網路衛生管理(更新密碼、韌體維護、網路分段),同樣可能成為整體資安曝險的破口,值得中小型工廠特別留意。
第七章:20個工程師最常問的OT資安與儀表問題
1. 什麼是OT資安?跟一般IT資安有何不同?
OT(Operational Technology,操作技術)資安專注於保護實際控制物理製程的系統,例如PLC、SCADA、HMI與現場儀表;而IT資安則專注於保護資料與資訊系統。兩者最大差異在於優先順序:IT資安以「機密性」為最高原則,OT資安則以「可用性與人身安全」為最高原則——因為OT系統一旦失效,可能直接導致設備損壞或人員傷亡,而不只是資料外洩。
2. SCADA系統被駭後,現場的壓力錶讀數還準嗎?
如果是純機械式指針壓力錶(不連接任何電子訊號),其讀數完全不受SCADA是否遭駭影響,因為它的運作原理是物理彈簧或波登管的機械形變,與網路、電腦系統毫無關聯。但如果是透過SCADA顯示的「數位讀值」,則其準確性取決於資料傳輸與運算過程是否遭到竄改,這正是本文建議關鍵點位應並列安裝機械式儀表的原因。
3. HMI畫面顯示正常,代表現場真的安全嗎?
不一定。HMI呈現的是「經過運算與傳輸後的數據視覺化」,如果上游的PLC邏輯或通訊路徑遭到竄改,HMI依然會忠實地顯示這些(已經失真的)數字。因此HMI顯示正常,只能代表「系統回報正常」,並不等同於「現場物理狀態正常」,兩者之間的落差正是本文反覆強調的核心風險。
4. IoT感測器連網後資安風險會增加嗎?
是的,任何直接聯網(尤其是連上公開網際網路或雲端平台)的IoT感測器,都等於在OT環境中新增了一個獨立的網路端點,若韌體更新機制不完善、預設密碼未更改,或缺乏傳輸加密,都可能成為攻擊者滲透整體系統的跳板。建議IoT感測器僅用於非安全關鍵的輔助性監測點,並與核心控制網路做好隔離。
5. 為什麼機械式指針壓力錶被稱為資安「最後防線」?
因為它不具備任何可被遠端存取或竄改的電子介面,其指示完全由物理機構驅動。即使整座工廠的網路、伺服器、通訊系統全部癱瘓,只要供壓力仍持續傳遞到錶頭,指針就會忠實反映當下的真實壓力。這種「無法被駭」的特性,使其在資安事件發生時,成為操作員唯一可以百分之百信賴的資訊來源。
6. 什麼是「假數據注入」(False Data Injection)攻擊?
這是一種資安研究領域中廣泛討論的攻擊模式,指攻擊者在資料傳輸或處理過程中,刻意植入偽造或修改過的數值,使監控系統顯示與現場真實狀態不符的「假象」,讓操作人員在毫不知情的情況下做出錯誤判斷。這類攻擊的危險之處在於同時癱瘓了偵測與應變能力,是工控資安領域最受重視的風險類型之一。
7. 勒索軟體攻擊OT系統時,工廠應該立刻停機嗎?
這是一個高度情境化的決策,通常需要資安、工程與管理層共同評估。許多企業在IT系統遭勒索軟體攻擊、但OT系統本身未直接受害時,仍會基於「無法百分之百排除滲透風險」的謹慎考量選擇暫停營運,這是一種以安全為優先的保守決策模式。事前建立清楚的應變SOP與現場人工備援讀值機制,可以大幅降低這種決策的不確定性與應變時間。
8. Purdue Model是什麼?跟儀表選型有關係嗎?
Purdue Model是ISA/IEC 62443標準採用的工業網路分層框架,將控制系統劃分為Level 0(現場設備)到Level 5(企業IT)共六個層級。與儀表選型的關係在於:愈接近Level 0的現場儀表,其資安防護應更仰賴「實體隔離」而非「網路防護」;而愈往上層走向監控與企業系統,才是網路資安防禦技術(防火牆、入侵偵測)發揮作用的主戰場。
9. 4-20mA類比訊號比數位通訊更安全嗎?
就「防止遠端竄改」而言,純4-20mA類比訊號確實具有天生優勢,因為它是單向的電流訊號,沒有可供遠端寫入指令的通訊協定層。相對地,數位通訊(如HART、Modbus)雖然功能強大,但因具備參數讀寫能力,理論上存在被未授權存取竄改設定值的風險,因此建議搭配存取密碼與網路分段等防護措施。
10. HART通訊協定有資安風險嗎?
HART通訊本身設計時的首要考量是可靠性與相容性,而非資安防護,因此在存取控制較弱的情況下,確實存在參數被未授權讀寫的理論風險。建議採購具備寫入保護功能(如硬體寫入鎖、密碼保護)的HART智慧型儀表,並將HART通訊網路與一般辦公網路做適當區隔。
11. 什麼是「氣隙隔離」(Air Gap)?現代工廠還做得到嗎?
氣隙隔離指OT網路與外部網路(包含企業IT網路與網際網路)完全沒有任何實體或邏輯連接,是傳統上被視為最安全的架構。然而隨著遠端維護、雲端分析、供應商VPN等商業需求增加,真正完全氣隙隔離的工廠已愈來愈少見。折衷做法是採用單向資料閘道(Data Diode)等技術,允許數據單向由OT流向IT做分析,但阻絕任何反向的控制指令進入OT環境。
12. 防爆儀表跟資安有關係嗎?
防爆認證本身是針對「易燃易爆環境下的電氣安全」,與網路資安是兩個不同的技術領域,但兩者在工程實務上經常需要一併考量。例如在石化廠危險區域,若要為防爆型智慧傳送器增加通訊功能或遠端診斷能力,必須同時確保防爆認證不因額外電子模組而失效,並針對該通訊路徑做好資安防護,兩者需要整合性的工程設計。
13. 中小企業工廠資源有限,該如何開始強化OT資安?
建議從成本效益最高的措施開始:第一步是盤點所有監控點位,找出真正的「安全關鍵點」;第二步是為這些關鍵點位加裝成本相對低廉的機械式備援儀表;第三步是建立簡單的人工巡檢比對紀錄制度。這三項措施幾乎不需要大規模資訊系統投資,卻能大幅提升工廠在資安事件中的應變韌性。
14. 儀表校正紀錄跟資安事件鑑識有關嗎?
有關係。完整的儀表校正與巡檢紀錄,除了滿足法規稽核要求外,在發生疑似資安事件時,也能作為鑑識調查的重要佐證資料——例如比對事件發生前後的人工讀值紀錄,協助判斷數位系統顯示的數據是否曾經失真,進而釐清攻擊發生的確切時間點與影響範圍。
15. 為什麼安全儀控系統(SIS)要獨立於SCADA之外?
SIS的唯一任務是在製程參數超過危險門檻時執行保護動作(如跳車、洩壓),其可靠性要求遠高於一般監控系統。國際標準IEC 61511明確建議SIS應與基本製程控制系統(BPCS)及監控系統實體或邏輯分離,避免單一網路故障或單一資安事件同時癱瘓監控與保護兩層功能,形成「雙重失效」的高風險狀態。
16. 現場儀表要不要連網?連網和不連網怎麼選?
建議依照量測點的風險等級做分層決策:安全關鍵點位(涉及人身安全、環境風險、重大財損)優先考慮不連網或有實體備援的機械式儀表;製程重要但非安全關鍵的點位,可採用具備適當防護的智慧型連網儀表,以發揮遠端診斷與預防性維護的效益。切勿為了「全面數位化」而讓所有關鍵點位都失去實體備援。
17. 萬一SCADA被鎖定,操作員如何靠現場儀表維持基本運作?
前提是工廠平時就已經建立「人工操作SOP」,並讓操作人員熟悉如何僅憑現場機械式儀表的讀值,判斷關鍵設備是否處於安全範圍。這需要定期演練,而非僅止於文件存在。本文案例中提到的化工廠,正是在導入雙軌儀表配置後,將資安演練應變時間從45分鐘大幅縮短至8分鐘。
18. IEC 62443標準跟儀表採購有什麼關聯?
IEC 62443主要規範網路安全等級(Security Level)與角色責任分工,雖然機械式儀表本身通常不在其直接規範範圍內,但採購具備數位通訊功能的智慧型儀表時,可參考該標準的精神,在規格書中要求供應商提供韌體更新政策、通訊寫入保護機制等資訊,作為選型評估的一部分。
19. 舊型類比儀表在數位轉型浪潮中會被淘汰嗎?
不會,反而在資安意識提升的趨勢下,機械式與類比儀表的角色被重新定位為「關鍵備援」而非「過時技術」。愈來愈多國際大型工廠在推動數位轉型的同時,刻意在安全關鍵點位保留或新增機械式儀表,形成智慧化與實體韌性並存的混合架構,這也是本文所倡議的核心概念。
20. 昶特ATLANTIS如何協助工廠建立資安韌性的儀表架構?
昶特ATLANTIS擁有31年工業儀表製造經驗,產品線同時涵蓋純機械式指針壓力錶、雙金屬溫度計,以及具備HART通訊、防爆認證的智慧型傳送器。我們的應用工程團隊可協助客戶進行現場點位風險分級、規劃「雙軌並存」的儀表配置方案,並提供選型建議與快速報價服務,協助工廠在提升智慧監控效益的同時,強化整體資安韌性。歡迎透過快速詢價及聯絡取得免費諮詢。
21. 台灣《資通安全管理法》對現場儀表配置有直接要求嗎?
《資通安全管理法》主要規範資通系統層級的風險評估、維護計畫與事件通報義務,並未直接針對壓力錶、溫度計等現場儀表訂定技術規格。但對於被列為關鍵基礎設施的公用事業而言,法規要求的「持續運作能力」精神,實務上會促使企業檢視現場是否具備不受資通系統事件影響的備援量測手段,這也是愈來愈多公用事業將儀表資安韌性納入年度演練檢核的原因。
22. 如何判斷一個量測點是否屬於「安全關鍵」等級?
可從三個面向評估:其一,若該點位數值異常是否可能直接導致人身傷害、火災爆炸或重大環境污染;其二,若監控系統失效、該點位是否為安全連鎖系統的輸入來源;其三,法規或保險條款是否明確要求該點位需具備獨立備援讀值。只要符合其中一項,即建議歸類為第一級安全關鍵點位,優先配置雙軌儀表架構。
23. 機械式儀表也需要定期維護嗎?會不會因為缺乏電子診斷而忽略故障?
需要,機械式儀表雖然沒有自我診斷功能,但仍需依循標準校正週期進行人工校驗,並在巡檢時目視檢查玻璃鏡面、指針靈敏度與填充液狀態等。這也是為什麼本文建議搭配「定期人工巡檢比對制度」,讓機械式儀表的可靠性透過人為紀律來維持,而非仰賴電子系統自動提醒。
24. 智慧型儀表的韌體更新,會不會反而增加資安風險?
若韌體更新機制本身具備簽章驗證與來源驗證,更新通常是降低風險的正向行為,因為它能修補已知漏洞。真正的風險在於「更新流程缺乏驗證」,例如透過未加密通道下載韌體,或允許任意來源的韌體檔案寫入設備。建議選擇具備韌體簽章驗證機制的原廠設備,並將韌體更新流程納入正式的變更管理程序。
25. 中小型工廠沒有專職資安人員,該從哪裡取得儀表資安韌性的建議?
可以從設備供應商的應用工程團隊取得初步建議——多數具備工業儀表專業的製造商,都能依據客戶的製程特性提供風險點位盤點與雙軌配置建議,這通常不需要額外付費,且能快速取得具體可執行的改善方向。昶特ATLANTIS即提供此類免費選型諮詢服務,協助中小型工廠在有限資源下優先強化最關鍵的量測點位。
第八章:延伸閱讀與相關技術資源
8.1 OT資安關鍵名詞對照表
為方便工程與資安團隊跨領域溝通,以下整理本文提及的關鍵名詞中英對照與簡要說明,供讀者快速查閱:
| 英文縮寫/全稱 | 中文名稱 | 簡要說明 |
|---|---|---|
| OT(Operational Technology) | 操作技術 | 直接監控或控制實體設備與製程的軟硬體系統總稱 |
| SCADA(Supervisory Control and Data Acquisition) | 監督控制與資料擷取系統 | 彙整現場數據、執行邏輯運算並發出控制指令的中控系統 |
| HMI(Human-Machine Interface) | 人機介面 | 操作員實際監看與操作的圖形化顯示介面 |
| PLC(Programmable Logic Controller) | 可程式邏輯控制器 | 執行現場自動化控制邏輯的工業電腦 |
| RTU(Remote Terminal Unit) | 遠端終端單元 | 用於分散式場域,將現場訊號轉換並傳送至SCADA的裝置 |
| SIS(Safety Instrumented System) | 安全儀控系統 | 在製程超出安全範圍時自動觸發保護動作的獨立系統 |
| IIoT(Industrial Internet of Things) | 工業物聯網 | 具備聯網能力、可直接將數據上傳雲端的工業感測裝置 |
| HART(Highway Addressable Remote Transducer) | 可定址遠端傳感器高速通道協定 | 疊加於4-20mA類比訊號之上的數位通訊協定 |
| IEC 62443 | 國際工業控制系統資安標準 | 規範工業自動化與控制系統網路安全等級與責任分工的國際標準 |
| IEC 61511 | 安全儀控系統國際標準 | 規範製程工業安全儀控系統設計、實施與維護的國際標準 |
| Purdue Model | 普渡模型 | 將工業控制網路劃分為Level 0至Level 5的分層架構框架 |
| Air Gap | 氣隙隔離 | OT網路與外部網路完全無實體或邏輯連接的隔離架構 |
若您想進一步深入了解相關儀表選型與產業應用知識,歡迎參考昶特ATLANTIS以下技術文章:
- 工業4.0壓力感測器整合指南|智慧製造・IoT遠端監控應用——深入探討智慧製造環境下的感測器整合架構
- 天然氣管線壓力錶選型指南|石油能源產業壓力量測完整解析——高風險能源產業的儀表選型實務
- 石化廠防爆壓力計完整選型指南——防爆認證與危險區域儀表配置詳解
- 高溫蒸汽鍋爐系統壓力溫度雙監控——鍋爐安全連鎖系統的儀表配置案例
- 壓力傳送器 vs 壓力錶:工業選型完全指南——深入比較智慧型與機械式儀表的適用情境
- 選型完全知識庫——完整的工業儀表選型技術資料庫
8.2 附錄:資安事件現場應變速查卡
以下提供一份精簡的現場應變參考清單,建議工廠將其製作成護貝卡片,放置於中控室與各關鍵設備旁,作為資安事件發生當下的第一時間行動指引:
| 應變階段 | 建議行動 | 注意事項 |
|---|---|---|
| 發現異常(第0~5分鐘) | 立即前往最近的機械式儀表進行目視讀值,記錄時間與數值 | 不要僅依賴HMI畫面做單一判斷來源 |
| 初步比對(第5~15分鐘) | 將現場實體讀值與HMI顯示值進行比對,若差異超過門檻立即通報 | 避免因恐慌而執行非必要的緊急停機 |
| 通報與隔離(第15~30分鐘) | 依SOP通報資安與工程主管,必要時啟動網路隔離程序 | SIS與安全連鎖迴路應確認仍獨立運作 |
| 持續監控(30分鐘以後) | 提高人工巡檢頻率,改以紙本或本地端記錄維持製程可視性 | 保留完整書面紀錄供後續鑑識與稽核使用 |
免責聲明:本文所提及之國際資安事件,均引用自公開產業研究與媒體報導之一般性描述,目的在於協助讀者理解工控資安風險模式,作為儀表工程規劃之參考,並非任何攻擊手法之技術教學或操作指南。企業資安防護應由專業資安團隊依實際環境進行完整評估與規劃。
結語:讓實體儀表成為數位化浪潮中的安全錨點
工業4.0與智慧製造為工廠帶來了前所未有的效率與可視性,但也讓原本與世隔絕的現場儀表,第一次直接面對網路世界的風險。本文的核心訊息並非「拒絕數位化」,而是提醒每一位工程師與採購決策者:在追求即時監控、遠端診斷、雲端分析的同時,別忘了為最安全關鍵的量測點位,保留一顆不連網、不受駭客影響的機械式儀表——那可能是整座工廠在最壞情況下,唯一還能相信的真相。
昶特ATLANTIS 31年來專注於工業儀表的精密製造,從最傳統的指針式壓力錶,到最新的HART智慧型防爆傳送器,我們理解每一種技術背後的工程權衡。無論您的工廠正在規劃數位轉型,或希望重新檢視現有監控架構的資安韌性,都歡迎與我們的應用工程團隊聯繫,共同打造兼顧效率與安全的儀表配置方案。
從本文第一章的架構解析、第二章的五種攻擊情境、第三章的風險盤點方法、第四章與第五章的產品與產業配置建議,到第六章的真實案例與第七章的常見問答,我們希望帶給讀者的不只是一份知識性的說明文件,而是一套可以直接應用於下一次設備盤點會議、下一份採購規格書、下一場資安演練的實務框架。工業4.0的浪潮不會停下腳步,但只要在數位化的每一步,都為安全關鍵的量測點位留一條「回得去」的實體路徑,工廠就能在享受智慧監控效益的同時,守住那條最不能妥協的底線。
立即行動:免費儀表資安韌性健檢
讓昶特ATLANTIS 31年工業儀表經驗,協助您盤點現場量測架構的資安曝險與改善方向。
📞 業務一部 Ian|電話:02-2820-3405|信箱:ian@atlantis.com.tw
📞 業務二部 Nori|電話:02-2820-3405|信箱:nori@atlantis.com.tw
昶特有限公司|台北市北投區致遠一路二段109號
傳真:02-2827-0646 / 02-2820-3406|官網:re-atlantis.tw